
‘Verdedigers moeten tempo en schaal van aanvallers bijhouden’
Hoe Offensys de digitale wapenwedloop automatiseert: “AI gebruiken om de gevolgen aan te pakken: een dreigingslandschap dat snel verandert.”
Published on October 17, 2026
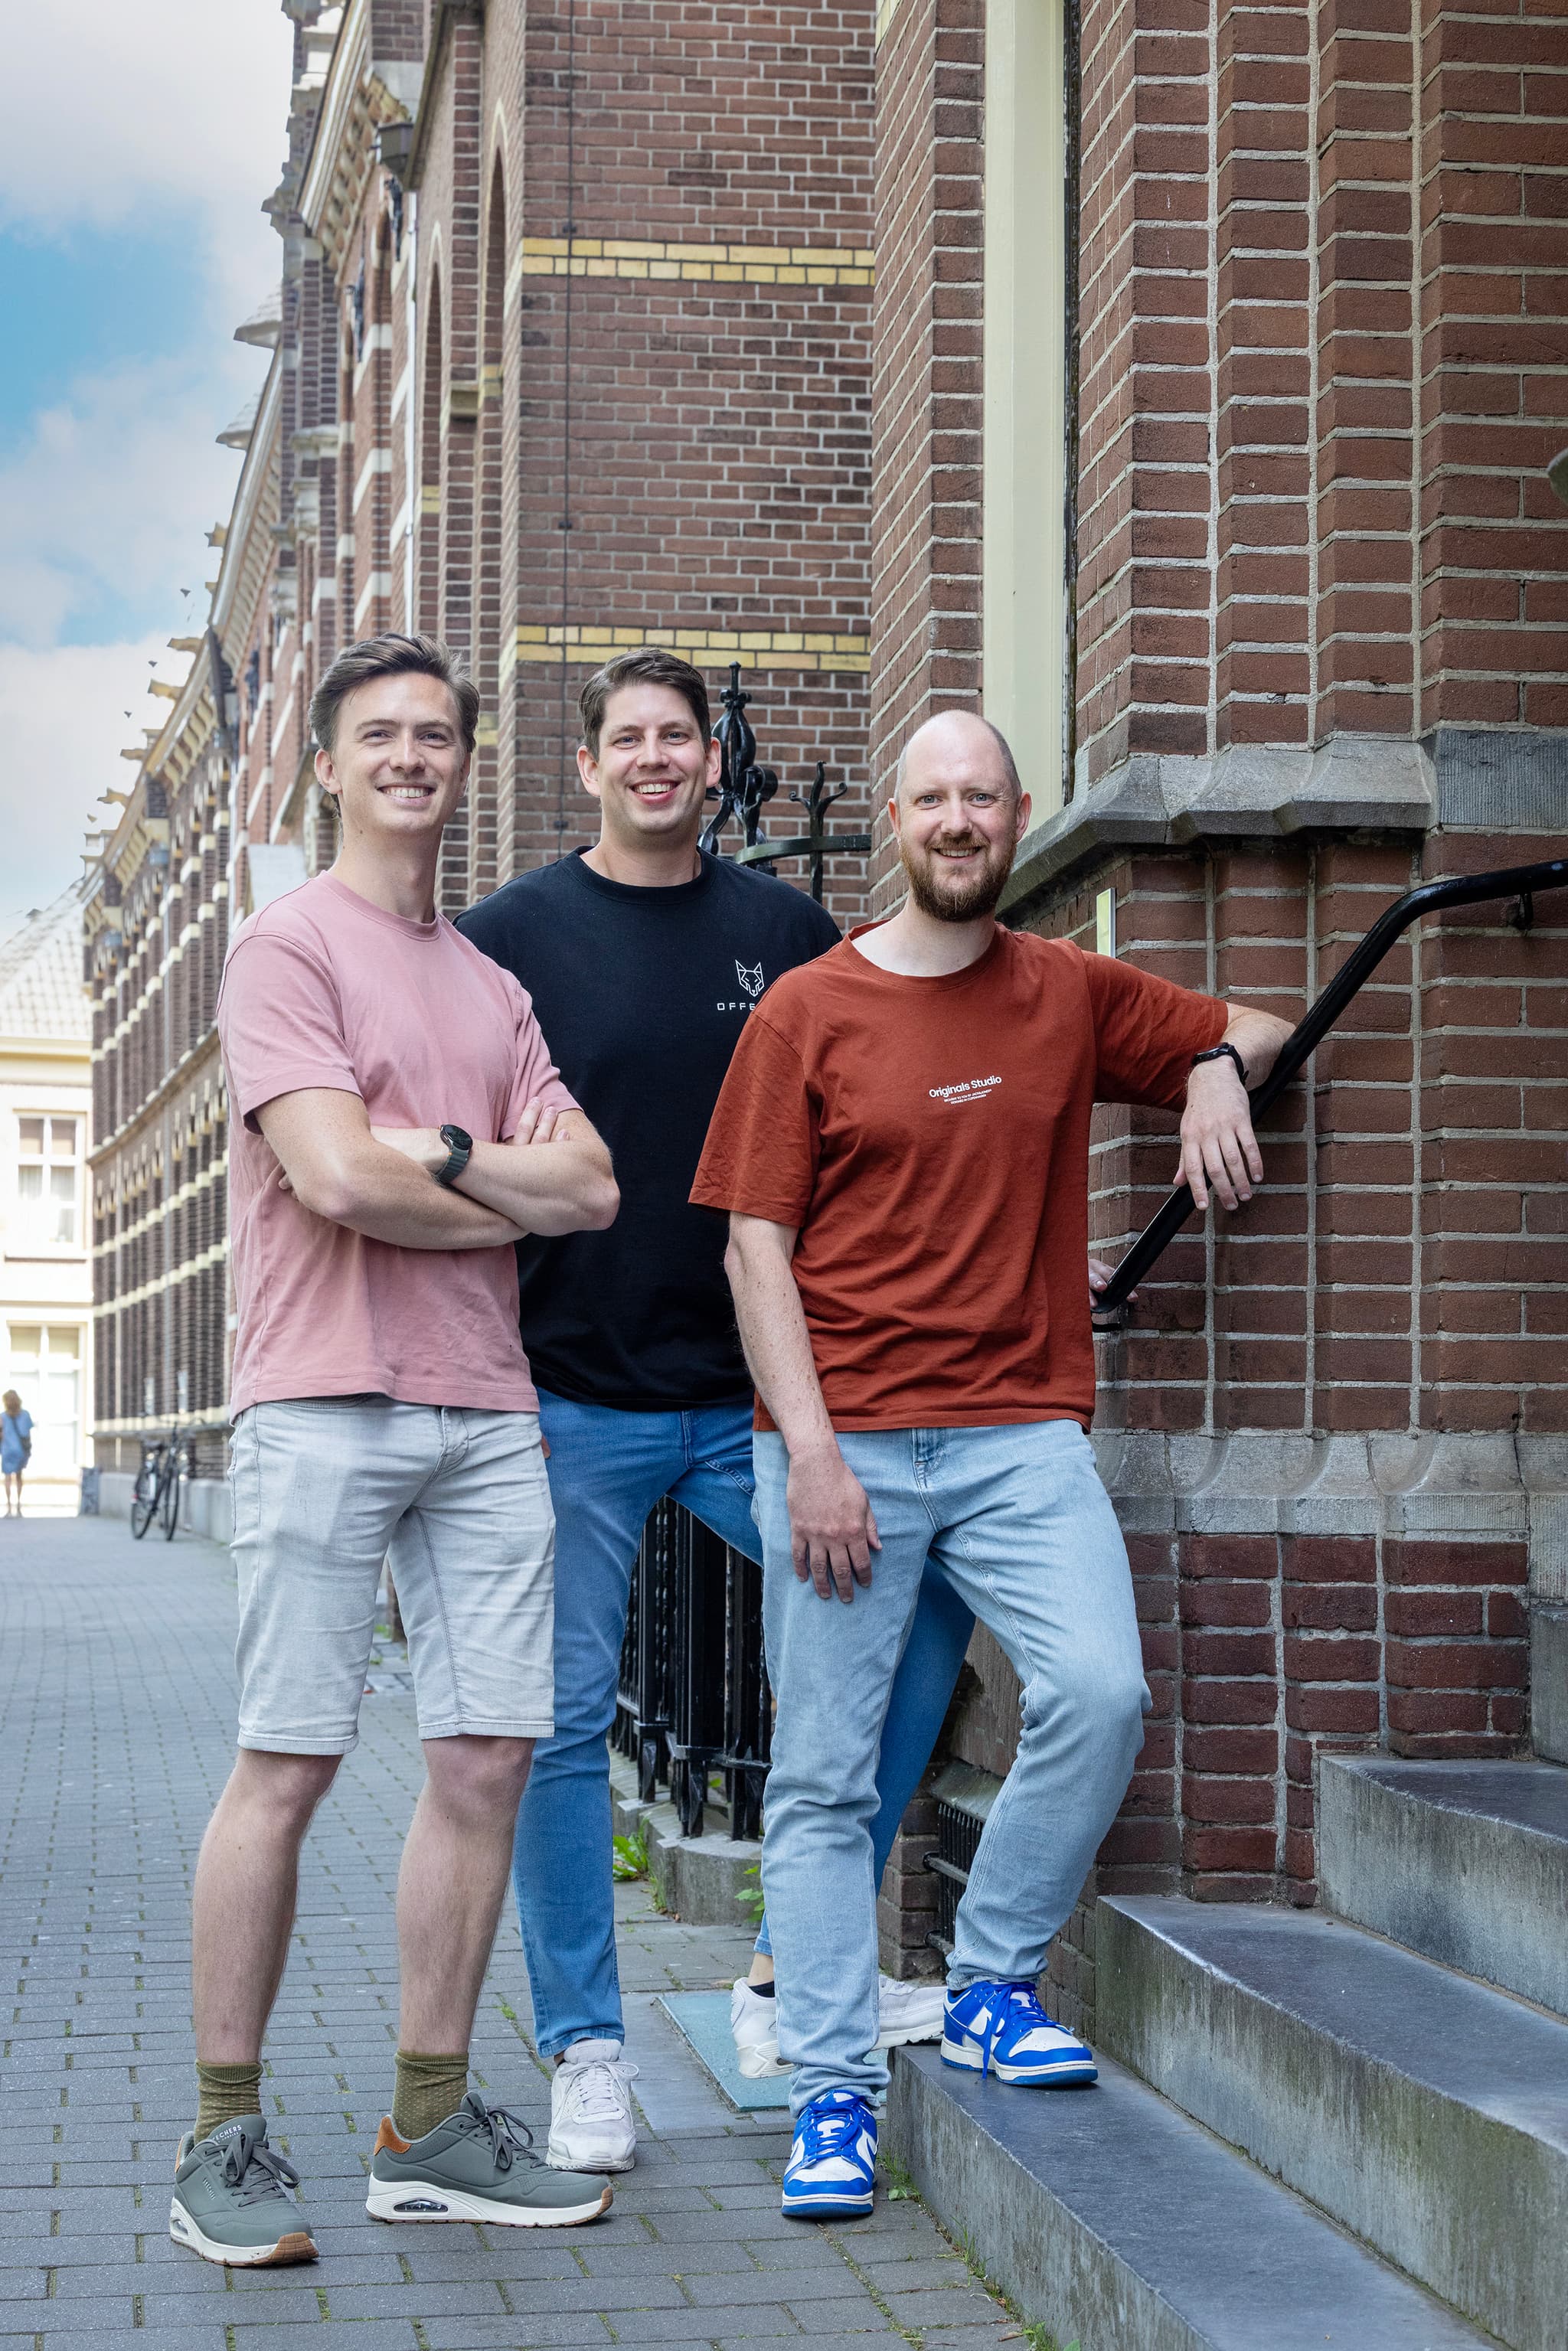
Offensys
Medeoprichter van Media52 en hoogleraar Journalistiek, bouwt aan IO+, events en Laio, met focus op commerciële kansen—en blijft schrijven voor IO+.
In aanloop naar de finale van de AI Pitch Competition op 12 november in het Evoluon in Eindhoven vervolgt IO+ de serie waarin we de acht finalisten en één wildcard uitgebreid introduceren. In deze vierde aflevering vertelt Cor Verhoeven, medeoprichter van Offensys, waarom periodieke penetratietests achterhaald zijn, hoe AI actuele dreigingsinformatie kan vertalen naar uitvoerbare aanvalspaden en waarom autonome beveiligingsvalidatie essentieel is voor kritieke infrastructuur.
De fundamentele rekensom van cybersecurity valt al lange tijd uit in het voordeel van aanvallers: zij hoeven maar één verkeerde configuratie te vinden, terwijl verdedigers alle toegangswegen moeten beveiligen. Nu generatieve modellen en autonome agents het opsporen en uitbuiten van kwetsbaarheden versnellen, groeit die ongelijkheid snel. Een jaarlijkse penetratietest of periodieke handmatige redteamoefening volstaat niet meer wanneer dreigingen van uur tot uur veranderen.
De Nederlandse cybersecuritystartup Offensys, gevestigd bij de Jheronimus Academy of Data Science (JADS) in ’s-Hertogenbosch, pakt deze onbalans aan door incidentele, handmatige beveiligingsbeoordelingen te vervangen door continue, geautomatiseerde purple teaming. Medeoprichter Cor Verhoeven legt uit hoe het platform AI gebruikt om realistische aanvallen te simuleren en waarom Europese datasoevereiniteit centraal staat in de digitale verdediging van bedrijven.
Van dreigingsinformatie naar autonome purple teaming
“Offensys is in de eerste plaats een cybersecuritybedrijf”, benadrukt Verhoeven. “AI is een belangrijke laag in ons platform en helpt ons de basis te leggen voor autonome beveiligingsvalidatie.”
Het platform gebruikt AI als praktisch onderdeel van beveiligingstechnologie. “Ons platform automatiseert het toetsen van de beveiliging op basis van actuele dreigingen en maakt continue purple teaming mogelijk. Het combineert een uitgebreide bibliotheek met aanvalstechnieken en draaiboeken met kennis van de specifieke omgeving van een klant. Daarmee simuleren we realistische aanvalspaden en brengen we in kaart waar beveiligingsmaatregelen kunnen worden verbeterd.”
De volgende stap in de ontwikkeling gaat verder dan vaste draaiboeken en richt zich op autonome uitvoering. “We gebruiken AI om dreigingsinformatie te vertalen naar uitvoerbare draaiboeken voor beveiligingsvalidatie. De volgende stap is een autonome AI-copiloot binnen het platform die op basis van de klantomgeving en actuele dreigingen de juiste simulaties kan selecteren, prioriteren, uitvoeren en interpreteren. Dat zal de afhankelijkheid van menselijke operators bij het voortdurend toetsen van beveiligingsmaatregelen aanzienlijk verminderen.”
“Het onderscheid zit dus niet simpelweg in ‘AI gebruiken voor cybersecurity’”, zegt Verhoeven, “maar in het combineren van AI met gestructureerde kennis van aanvalstechnieken uit de praktijk, beveiligingsmaatregelen en de omgeving van de klant.”
Veilig opschalen in uiteenlopende bedrijfsomgevingen
Aanvallers profiteren als vanzelf van de schaalbaarheid van software: een zerodayaanval of phishingaanpak die in één omgeving is getest, kan binnen enkele minuten op duizenden bedrijven worden toegepast. Verdedigers moeten die wendbaarheid evenaren.
“De technieken die aanvallers gebruiken, zijn van nature schaalbaar”, legt Verhoeven uit. “Onze bibliotheek met aanvalstechnieken en draaiboeken is zo ontworpen dat deze bij verschillende organisaties toepasbaar is, terwijl het platform de validatie aanpast aan de specifieke omgeving van elke klant. Zodra de benodigde agents en infrastructuur aanwezig zijn, kunnen nieuwe aanvalssimulaties worden uitgevoerd zonder dat beveiligingsteams daar veel handmatig werk voor hoeven te verrichten.”
Het uitvoeren van gesimuleerde aanvallen in productieomgevingen vereist echter strikte grenzen. “De grootste uitdaging is om veilig en betrouwbaar op te schalen binnen zeer uiteenlopende bedrijfsomgevingen. Elke organisatie heeft een andere infrastructuur, beveiligingsarchitectuur en risicoprofiel. Specifiek voor AI is de uitdaging om de technologie nuttig te maken zonder dat die een black box wordt. Beveiligingsteams moeten begrijpen waarom een aanbeveling wordt gedaan en de controle houden over wat er wordt uitgevoerd.”
Uitlegbaarheid als voorwaarde voor besluitvorming
Bij digitale verdediging hangt vertrouwen samen met transparantie. Een geautomatiseerde agent die onvoorspelbare acties uitvoert op operationele IT-netwerken, brengt onaanvaardbare risico’s voor de bedrijfsvoering met zich mee.
“Voor ons is uitlegbaarheid een harde voorwaarde”, stelt Verhoeven. “Ons doel is om organisaties beter toe te rusten om een steeds sneller veranderend dreigingslandschap bij te houden, met behoud van passend menselijk toezicht en controle over het gebruik van AI. Als een AI-systeem een bepaald scenario voor beveiligingsvalidatie aanbeveelt, moet inzichtelijk zijn welke redenering en onderliggende informatie daaraan ten grondslag liggen.”
Hij ziet het evenwicht tussen aanval en verdediging als een ethische noodzaak. “AI versnelt de ontwikkeling van cyberdreigingen nu al, doordat delen van cyberaanvallen eenvoudiger te automatiseren en op te schalen zijn. Wij vinden dat de verdedigende kant zich in hetzelfde tempo moet ontwikkelen. We zien AI niet alleen als een technologie die nieuwe risico’s kan veroorzaken, maar ook als een belangrijk instrument om het evenwicht tussen aanvallers en verdedigers te herstellen.”
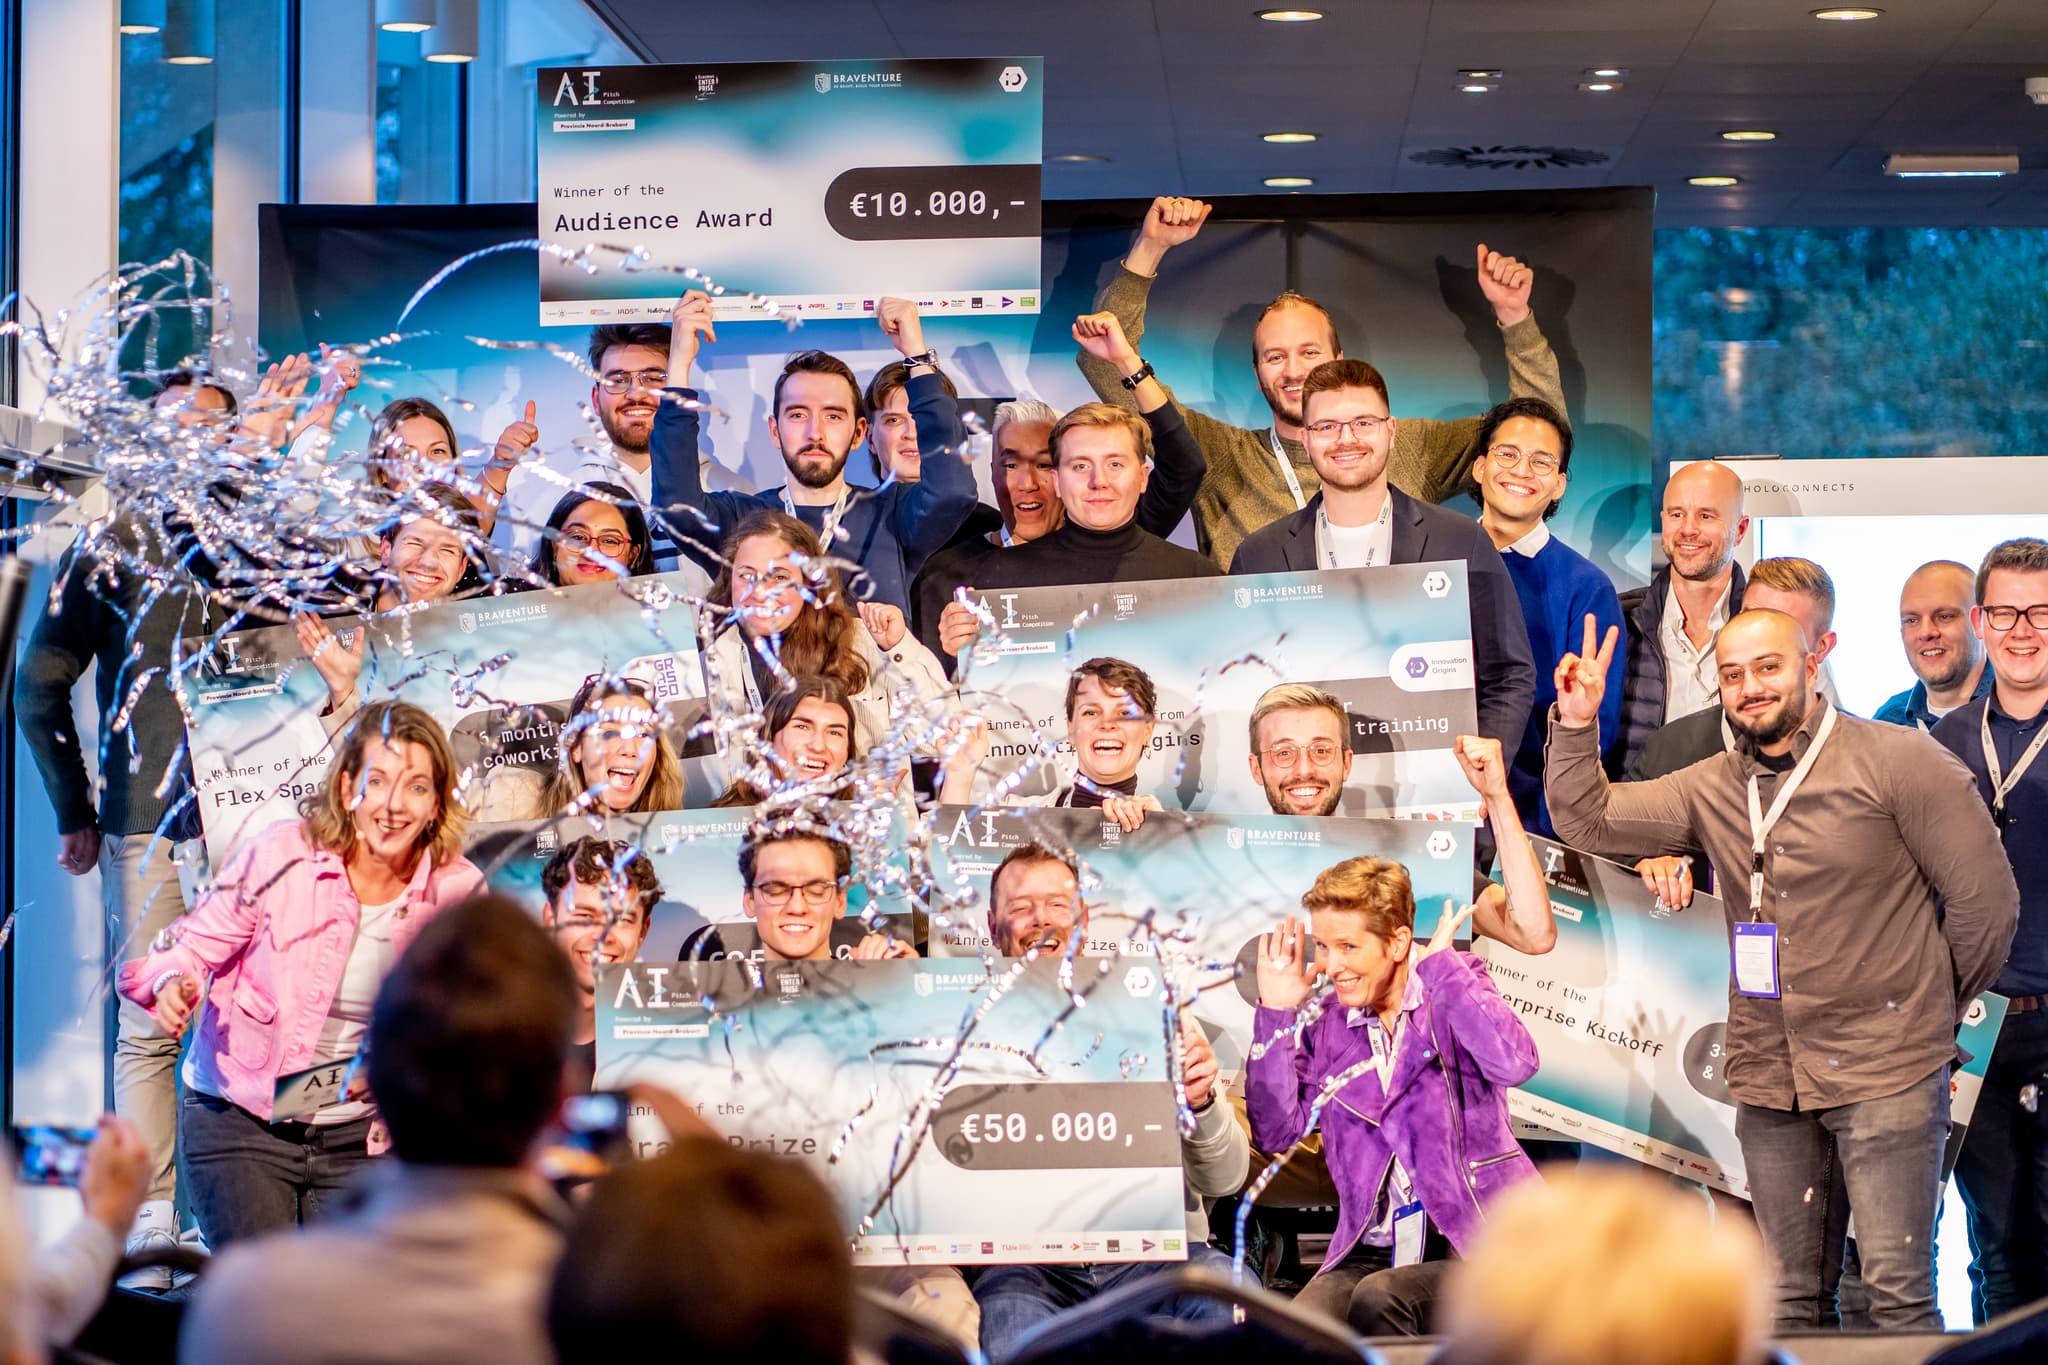
AI Pitch Competition
Lees hier alle artikelen (ook die van vorig jaar) over de AI Pitch Competition
Kritieke infrastructuur beschermen vraagt meer dan vinkjes zetten
De maatschappelijke gevolgen van tekortschietende digitale weerbaarheid worden groter, nu essentiële voorzieningen steeds vaker in het vizier komen. “Cyberaanvallen treffen in toenemende mate organisaties waarvan de samenleving afhankelijk is, van financiële instellingen tot energiebedrijven en andere kritieke infrastructuur”, merkt Verhoeven op. “Organisaties beter in staat stellen om hun verdediging voortdurend te testen en te versterken, kan daarom een bredere maatschappelijke impact hebben. Nu het dreigingslandschap steeds sneller verandert, moeten organisaties overstappen van periodieke tests naar continue validatie van hun verdediging.”
Hij benadrukt dat Offensys strikt binnen vastgestelde grenzen werkt. “Onze focus ligt op gecontroleerde beveiligingsvalidatie in omgevingen waarvoor toestemming is verleend. We bouwen het platform specifiek voor organisaties die hun eigen infrastructuur willen testen en hun verdedigingsvermogen willen verbeteren.”
Eerst toetsen in de bedrijfspraktijk, dan AI uitbreiden
Het naar de markt brengen van complexe cybersecuritytechnologie vraagt om weerstand tegen oppervlakkige trends. “Een van onze grootste uitdagingen was om technisch complexe cybersecurityfunctionaliteit te vertalen naar een product dat duidelijke en meetbare waarde oplevert voor beveiligingsteams bij bedrijven”, blikt Verhoeven terug. “We hebben dit aangepakt door veel tijd door te brengen met potentiële klanten en beveiligingsprofessionals. Zo hebben we het probleem, de toepassingen en de ontwikkelrichting van het product getoetst voordat we het bedrijf gingen opschalen.”
“We zien enorm veel potentieel in AI, maar we willen het bewust niet toevoegen alleen omdat het momenteel een grote trend is. We willen AI inzetten waar het de effectiviteit van beveiligingsteams daadwerkelijk verbetert: eerst een sterke basis voor cybersecurity bouwen en vervolgens AI gebruiken om beveiligingsvalidatie intelligenter, toegankelijker en schaalbaarder te maken.”
DORA en NIS2 vergroten de vraag naar doorlopend bewijs
Nu Europese regelgevingskaders zoals NIS2 en de Digital Operational Resilience Act (DORA) volledig van kracht worden, krijgen beveiligingsteams bij bedrijven te maken met strenge wettelijke eisen om hun operationele weerbaarheid met gestructureerde tests aan te tonen. “Beveiliging vormt de kern van ons platform. We bouwen beveiligingsvalidatie niet alleen om een wettelijk vinkje te kunnen zetten; we bouwen het om organisaties voortdurend inzicht te geven in de vraag of hun verdediging daadwerkelijk werkt”, benadrukt Verhoeven. “Tegelijkertijd zien we regelgeving als een belangrijke drijfveer voor onze klanten.”
“DORA vereist bijvoorbeeld dat financiële instellingen een uitgebreid testprogramma voor digitale operationele weerbaarheid opzetten en onderhouden, en via tests zwakke plekken en tekortkomingen identificeren en aanpakken”, legt hij uit. “Wij helpen organisaties hun beveiligingsmaatregelen voortdurend te toetsen aan realistische dreigingen en vast te leggen wat er is getest, wat daarbij is gevonden en hoe zwakke plekken zijn aangepakt. Daarmee kunnen beveiligingsteams hun digitale weerbaarheid verbeteren én aantonen dat ze die actief beheren en testen.”
Voor het databeheer hanteert Offensys strikte gegevensscheiding, afzonderlijke klantomgevingen en lokale gegevensopslag. Daarnaast bewaakt het bedrijf de naleving van de eisen uit de Europese AI-verordening rond risicobeheer en menselijk toezicht.
Het JADS-ecosysteem en de vraag naar Europese soevereiniteit
Vanuit JADS in ’s-Hertogenbosch heeft Offensys toegang tot een omgeving waar wetenschap en ondernemerschap samenkomen. “Een vestiging bij JADS is bijzonder waardevol omdat we werken op het snijvlak van cybersecurity en AI”, zegt Verhoeven. “De nabijheid van studenten, onderzoekers, startups en andere technologiebedrijven biedt mogelijkheden om kennis uit te wisselen, talent aan te trekken en samen te werken aan nieuwe ideeën.”
Verhoeven ziet Europese strategische autonomie als een belangrijk onderscheidend kenmerk. “Voor Offensys biedt Europese datasoevereiniteit een belangrijke kans. We willen uitgroeien tot een toonaangevende soevereine oplossing voor beveiligingsvalidatie voor moderne beveiligingsteams, iets wat op de cybersecuritymarkt nog relatief zeldzaam is. Klanten veel zeggenschap kunnen bieden over waar hun data en infrastructuur zich bevinden, wordt steeds belangrijker, vooral in gereguleerde sectoren.”
Het speelveld in de digitale wapenwedloop gelijktrekken
In het debat over AI for Good versus AI for Disaster ziet Verhoeven de technologie als een tweesnijdend zwaard dat vraagt om een gelijkwaardige verdediging. “Binnen cybersecurity behoren aanvallers doorgaans tot de eersten die nieuwe technologieën omarmen, omdat ze direct profiteren van automatisering en schaalbaarheid”, legt Verhoeven uit. “AI versnelt een wapenwedloop die altijd al tussen aanvallers en verdedigers heeft bestaan, maar doet dat in een ongekend tempo. Aanvallers kunnen AI gebruiken om sneller dan ooit kwetsbaarheden te ontdekken, aanvalstechnieken te ontwikkelen en hun activiteiten op te schalen. Dat maakt het des te belangrijker dat verdedigers dezelfde innovaties omarmen.”
“Het traditionele model, waarin menselijke experts periodiek de verdediging van een organisatie testen, kan het tempo en de schaal van moderne dreigingen simpelweg niet bijhouden. AI kan helpen om beveiligingsvalidatie continu en steeds autonomer te maken, zodat verdedigers voorop kunnen blijven lopen in plaats van voortdurend achter de feiten aan te lopen.”
De uitdaging verwoorden tijdens de AI Pitch Competition
Vooruitblikkend op de pitchfinale in het Evoluon op 12 november vindt Verhoeven dat de doorslag niet moet liggen bij indrukwekkend ogende AI-cijfers, maar bij de definitie van het probleem. “Voor ons is de belangrijkste vraag achter deze competitie niet hoeveel AI een bedrijf in zijn product kan stoppen, maar wat er gebeurt wanneer AI het probleem zelf verandert”, besluit Verhoeven. “Cybersecurity is daar een duidelijk voorbeeld van. We zien nu al dat AI-systemen snel kwetsbaarheden ontdekken, systemen binnendringen en complexe taken automatiseren. De vraag is: wie zorgt ervoor dat de verdedigende kant kan bijblijven?”
“We bouwen geen AI omwille van AI. We gebruiken AI om een van de gevolgen ervan aan te pakken: een dreigingslandschap dat steeds sneller verandert. Dat is het verhaal dat we willen vertellen tijdens de AI Pitch Competition.”
Erasmus Enterprise, de BOM en IO+ organiseren de AI Pitch Competition, met steun van de provincie Noord-Brabant. De finale vindt plaats tijdens AI Summit Brainport op 12 november in het Evoluon in Eindhoven.